Segurança digital no escritório contábil: guia prático para 2026
Ransomware, e-mails falsos e senhas roubadas estão mirando escritórios contábeis. Veja os riscos atuais, o que a LGPD exige e um plano prático para proteger o escritório e os dados dos clientes.

O escritório contábil guarda folhas de pagamento, dados bancários, declarações, certificados digitais e procurações de dezenas ou centenas de empresas. Para um criminoso, invadir um escritório é como invadir vários clientes de uma vez. Por isso, segurança da informação deixou de ser assunto só de TI e passou a fazer parte da gestão do escritório.
Neste guia, reunimos o que os dados mais recentes mostram sobre as ameaças e um plano prático para reduzir o risco, mesmo sem uma equipe de tecnologia própria.
O cenário em 2026
O Brasil entrou no radar dos grupos de ransomware. Em junho de 2026, segundo levantamento do Ransomware.live divulgado pela TI Inside, o país foi o terceiro com mais vítimas no mundo, com 23 casos, atrás apenas de Estados Unidos e Alemanha. No primeiro trimestre, um relatório da Check Point já colocava o Brasil entre os dez países mais atingidos.
Ao mesmo tempo, os ataques ficaram mais direcionados. O relatório de ameaças da WatchGuard sobre o primeiro semestre de 2026 mostra queda no volume total de ataques de rede, mas um aumento de mais de 2.000% em novos tipos de malware, quase sempre encontrados em uma única máquina. Na prática, há menos ataques em massa e mais ataques escolhidos a dedo, muitas vezes usando a senha de um funcionário.
As ameaças mais comuns no escritório contábil
Ransomware
O vírus criptografa os arquivos e o criminoso cobra um resgate para devolver o acesso. Hoje é comum a dupla extorsão: além de travar os dados, o grupo ameaça publicar as informações dos clientes. Em 2025, uma contadora do Espírito Santo pagou o resgate, não recebeu os arquivos de volta e perdeu cinco anos de trabalho porque não tinha backup atualizado.
E-mails falsos em nome do contador ou da Receita
Golpistas enviam mensagens que parecem vir do escritório contábil, da Receita Federal ou de prefeituras, com supostas multas, notificações ou guias a pagar. O cliente confia no remetente e clica no link. A Fenacon já alertou para golpes com falsos autos de notificação enviados em nome de escritórios de contabilidade.
Roubo de senhas e de certificados digitais
Um certificado A1 copiado do computador, com a senha anotada ao lado do monitor, dá acesso ao e-CAC, ao eSocial e às procurações eletrônicas de vários clientes. Uma única conta comprometida pode expor toda a carteira.
Golpes de pagamento
Boletos e chaves Pix trocados em e-mails ou no WhatsApp, pedidos urgentes de transferência e falsos funcionários do escritório são variações do mesmo golpe: explorar a confiança entre contador e cliente.
O que a LGPD exige do escritório
O escritório trata dados pessoais de sócios, empregados e dependentes dos clientes, inclusive dados sensíveis, como afastamentos por doença. Pela Lei Geral de Proteção de Dados, ele responde pela segurança dessas informações.
Pela Resolução CD/ANPD nº 15/2024, um incidente que possa causar risco ou dano relevante às pessoas precisa ser comunicado à ANPD e aos titulares afetados em até três dias úteis, e o registro de incidentes deve ser guardado por pelo menos cinco anos. Sem um plano definido antes, esse prazo é muito curto.
Plano prático de proteção em 7 medidas
| Medida | Como aplicar |
|---|---|
| Backup 3-2-1 testado | Três cópias, em dois meios diferentes, uma fora do escritório e desconectada da rede. Teste a restauração todo mês. |
| Autenticação em dois fatores | Ative em e-mail, sistemas, nuvem e bancos. Uma senha roubada sozinha deixa de bastar. |
| Atualizações em dia | Sistema operacional, navegador, antivírus e sistema contábil sempre na versão mais recente. |
| Acesso mínimo necessário | Cada colaborador acessa só os clientes e pastas de que precisa. Nada de usuário e senha compartilhados. |
| Certificados protegidos | Prefira certificado em token ou em nuvem, com senha forte, e revise periodicamente as procurações eletrônicas ativas. |
| Equipe treinada | Faça simulações de e-mails falsos e ensine a desconfiar de urgência, anexos e links inesperados. |
| Plano de resposta a incidentes | Defina antes quem decide, quem avisa clientes e ANPD e como restaurar os sistemas. |
Combine as regras com os clientes
- Avise que o escritório nunca troca dados de pagamento sem confirmação por telefone.
- Use um canal oficial único para troca de documentos, como um portal do cliente, em vez de e-mails avulsos e WhatsApp pessoal.
- Oriente o cliente a confirmar com o escritório qualquer cobrança ou notificação inesperada antes de pagar.
O papel do sistema contábil
Um sistema com controle de usuários e permissões, registro de quem acessou ou alterou cada informação e dados guardados em ambiente seguro reduz muito o risco. Com a Reforma Tributária ampliando a integração com sistemas do governo e a necessidade de histórico auditável, a escolha da ferramenta também passa a ser uma decisão de segurança.
Conclusão
Segurança não depende de grandes investimentos, mas de rotina: backup testado, autenticação em dois fatores, sistemas atualizados e equipe treinada resolvem a maior parte dos riscos. O escritório que protege bem os dados dos clientes também ganha um argumento forte de confiança.
Fontes: Ransomware.live via TI Inside (julho de 2026); Check Point Research via IT Forum (maio de 2026); WatchGuard Global Threat Report, 1º semestre de 2026; Fenacon; Resolução CD/ANPD nº 15/2024.
Equipe SCI RIO
Revenda autorizada da SCI Sistemas no Rio de Janeiro.
Conheça os sistemas SCI para o seu escritório — solicite uma demonstração
Solicitar uma demonstraçãoArtigos relacionados
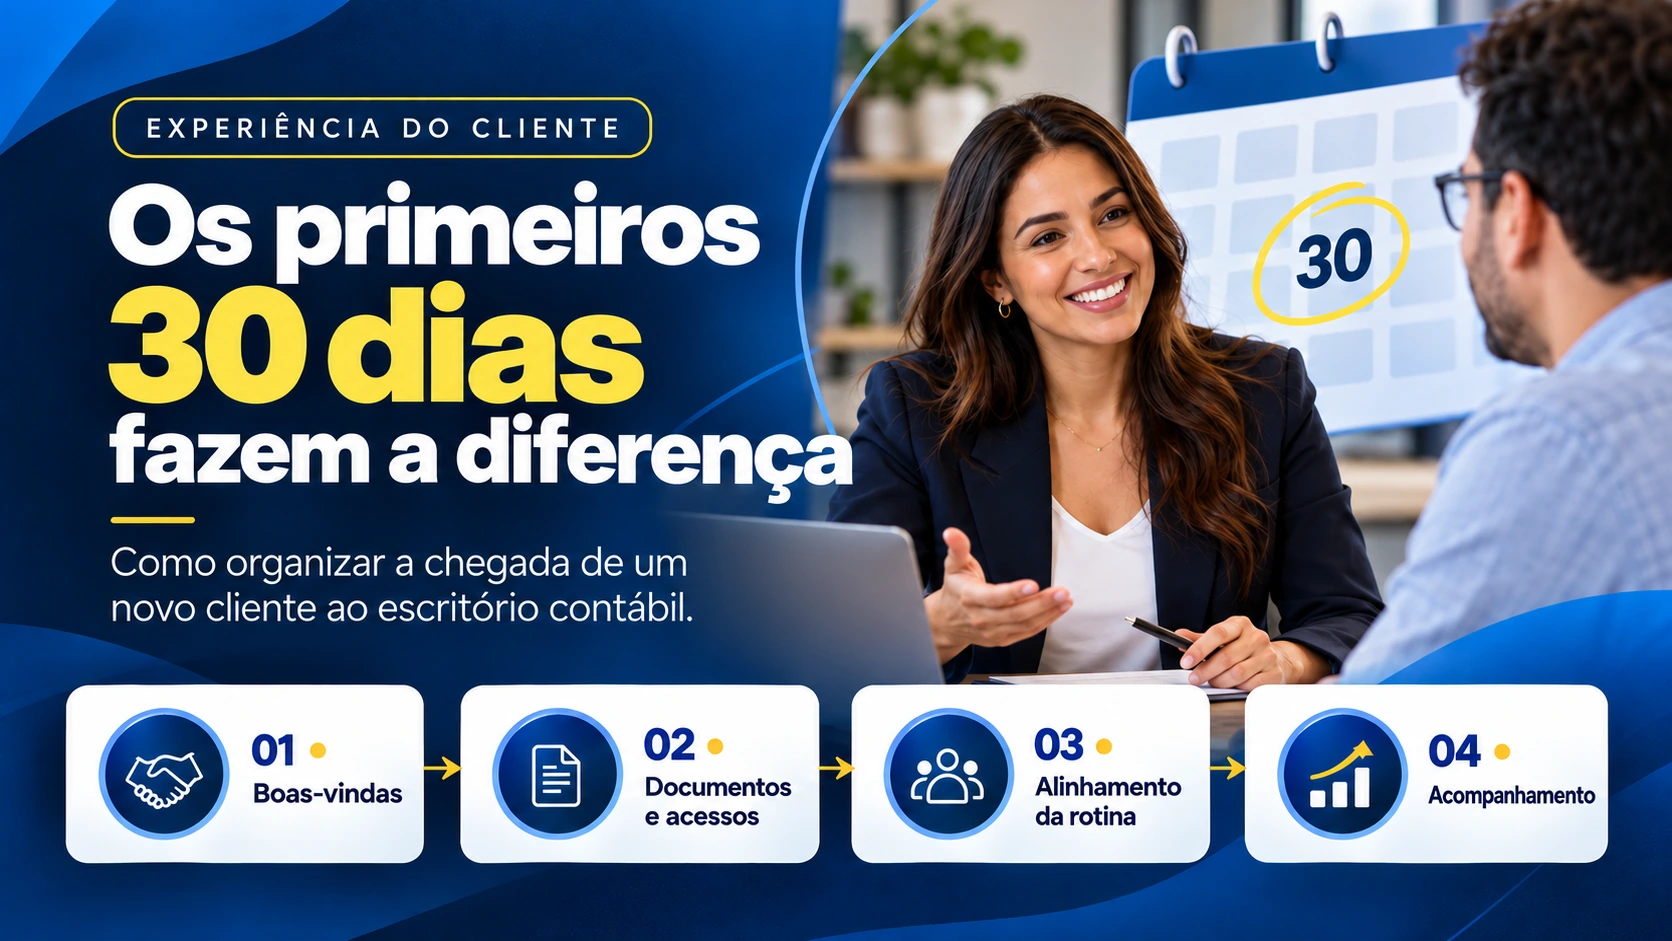
Os primeiros 30 dias de um novo cliente: como organizar a chegada ao escritório contábil
Boas-vindas, documentos e acessos, alinhamento da rotina e acompanhamento: um roteiro em quatro etapas para transformar a chegada de um novo cliente em uma relação duradoura.
Ler artigo
Reforma Tributária: o que muda para escritórios contábeis em 2027
IBS, CBS, Imposto Seletivo e o período de transição: um guia completo para preparar o escritório e orientar seus clientes.
Ler artigo